Betrachtet man die Anfrage von der Seite der IT, ändert sich das Bild, und aus dem vermeintlichen Unwillen wird eine nachvollziehbare Rechnung. Dieser Artikel nimmt diese Perspektive ein, weil Sie als Externer mit mehreren Kunden dieser Absage regelmäßig begegnen, und weil es sich lohnt zu verstehen, warum sie so oft fällt und warum sie in den meisten Fällen berechtigt ist.
Aus Sicht der IT-Sicherheit entsteht durch jede erteilte Freigabe ein weiterer Weg, auf dem Unternehmensdaten das Haus verlassen können. Die IT kann prüfen, was ein Werkzeug heute abruft, sie kann aber kaum beurteilen, was der Anbieter dahinter mit den Daten tut, wo er sie speichert, wer bei ihm Zugriff hat und wie sich das alles nach dem nächsten Update oder dem nächsten Eigentümerwechsel verhält. Hinzu kommt die Verantwortung, denn geht etwas schief, steht die IT in der Pflicht und nicht der Freelancer, der das Werkzeug mitgebracht hat.
Der zweite Punkt wird gern übersehen. Ein Konzern hat nicht einen Externen, sondern Hunderte oder Tausende, und jede Freigabe, die für einen gewährt wird, muss in der Praxis für alle gelten, weil sich eine Ungleichbehandlung weder begründen noch kontrollieren lässt. Aus Ihrer kleinen Bitte wird in der Rechnung der IT damit eine Richtlinie, die Tausende Konten betrifft, und das Nein ist dann keine Verweigerung, sondern das einzige Ergebnis, das sich verwalten lässt.
Wie viel Arbeit hinter einem scheinbar kleinen Ja steckt, zeigt ein Blick auf die Fragen, die vor einer Freigabe beantwortet sein müssten.
Jede dieser Fragen ist ein Prüfaufwand, der für den Terminabgleich eines einzelnen Externen kaum zu rechtfertigen ist, und deshalb fällt die Entscheidung so selten zugunsten des Werkzeugs aus.
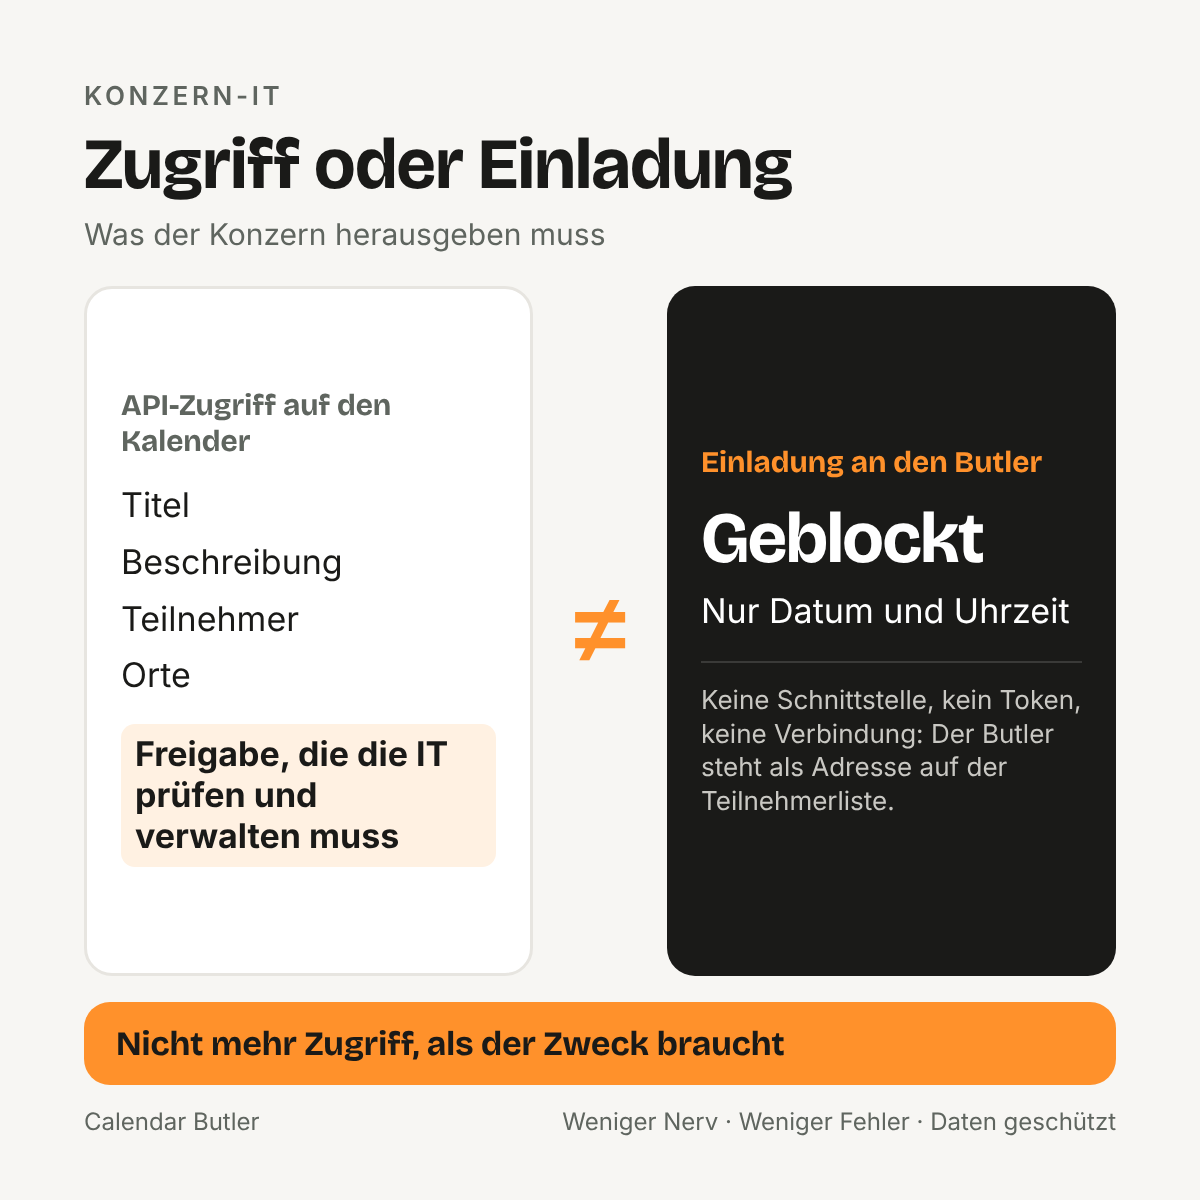
Der Ausweg liegt darin, die Frage umzukehren. Statt zu überlegen, wie Sie die IT zu einer Freigabe bewegen, lohnt es sich zu fragen, wofür Sie den Zugriff überhaupt brauchen. Um Doppelbuchungen zu vermeiden, benötigen Sie weder Titel noch Teilnehmer noch Ort, sondern Beginn und Ende, und diese Information haben Sie bereits, weil sie in der Einladung steht, die bei Ihnen ankommt. Ein Zugriff auf den Konzernkalender verlangt also mehr, als der Zweck erfordert, und die IT lehnt in diesem Sinn zu Recht ab, denn sie schützt das Unternehmen davor, mehr herauszugeben als nötig.
Der Calendar Butler arbeitet deshalb ohne Schnittstelle. Er wird zu einem Termin wie ein weiterer Teilnehmer eingeladen, liest die Einladung einmal, entnimmt ihr Datum und Uhrzeit und sendet daraus einen neutralen Block mit der Bezeichnung „Geblockt“ an Ihre anderen Kalender. Es gibt keine Freigabe, die erteilt, kein Token, das verwaltet, und keine Verbindung, die geprüft werden müsste, denn aus Sicht des Konzerns ist der Butler eine Adresse auf einer Teilnehmerliste.
Ehrlicherweise gehört dazu, dass die IT auch hier das letzte Wort behält, denn ob externe Adressen zu Terminen eingeladen werden dürfen, entscheidet jedes Unternehmen selbst. In sehr restriktiven Umgebungen, etwa mit eigenen Anforderungen an den Standort der Verarbeitung, gibt es den Calendar Butler deshalb auch als dedizierten Server oder zum Betrieb im eigenen Haus, nach Absprache und auf Anfrage.
Wer das einmal verstanden hat, führt das Gespräch mit der IT anders, weil Sie ihr nichts mehr abverlangen müssen. Sie müssen sie auch nicht überzeugen, denn der Weg, der Doppelbuchungen verhindert, kommt ohne das aus, was sie zu Recht nicht hergibt.
 Calendar Butler